你的監控影像去了哪裡?P2P vs 雲端,兩種截然不同的隱私觀
2026 年 4 月 7 日
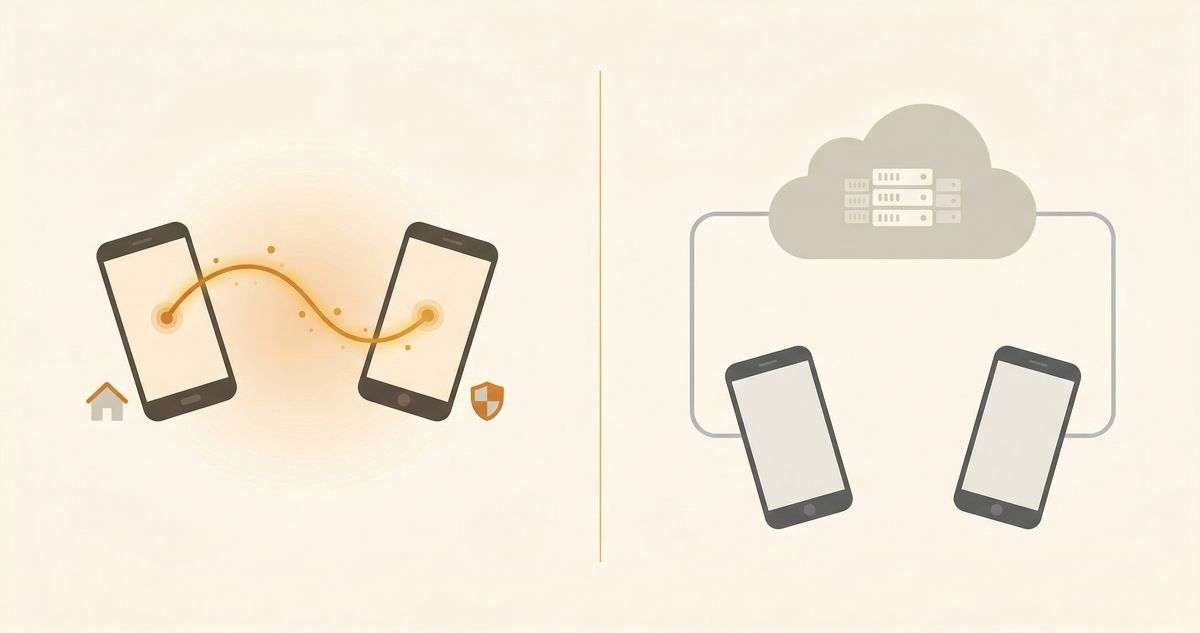
攝影機的即時畫面可能直接傳到手機,也可能經過加密中繼,或由服務提供者的串流伺服器處理。不同路徑代表不同的資料處理方式與信任範圍。
雲端串流:你的影像走了一趟遠路
雲端串流的運作方式是:攝影機把影像編碼後,傳送到某間公司的伺服器。伺服器再把畫面轉發給你的手機。整個過程都流經你掌控不了的基礎設施。
大部分開發商是認真在保護用戶資料的。但只要影像經過第三方伺服器,就存在被未授權存取的可能——內部人員、外部攻擊、或系統漏洞。這是雲端架構的結構性風險,跟個別公司的道德無關。
另一個常被忽略的面向是使用條款。很多 App 的 ToS 裡會有類似「我們可能使用彙整資料來改善服務」的條文。「彙整資料」的定義範圍,值得你在點「同意」之前仔細看一下。
P2P 串流與加密中繼
WebRTC 會先嘗試在攝影機與觀看裝置之間建立加密連線。若網路不允許直連,TURN 伺服器可以轉送加密封包,但無法讀取影像。
端對端加密讓服務提供者無法讀取傳輸中的影像,即使封包經過 TURN 中繼也是如此。
比較一下
| 純雲端 | P2P | |
|---|---|---|
| 影像路徑 | 攝影機 → 公司伺服器 → 你的手機 | 攝影機 → 觀看裝置;有時經加密中繼 |
| 第三方可存取性 | 理論上可能 | 取決於加密與金鑰管理 |
| 伺服器被入侵風險 | 集中式目標 | 可能有中繼;影像仍保持加密 |
| 延遲 | 較高(多繞一趟) | 依網路路徑而定 |
| 離線使用 | 不行 | 取決於 App 設計 |
| 錄影存放 | 取決於儲存設計 | 取決於儲存設計 |
兩種模式的商業邏輯
經由服務提供者的伺服器串流會使用頻寬;把錄影存在雲端則需要儲存空間。
直接 P2P 連線可以減少伺服器頻寬成本。App 仍可能對雲端備份、較長的保存時間或進階偵測收費。
雲端服務適合的情況
雲端服務可以提供:
- 防竊保護。如果攝影機裝置被竊,本機錄影也跟著消失。雲端錄影可以在事件發生後仍然完整保留。
- 多人同時存取。與家人或物業管理員共享監看權限,透過雲端帳號管理通常更為方便。
- 伺服器端 AI。人臉辨識、車牌辨識等運算密集型功能,在雲端執行比在裝置端更容易實現。
混合模式以 P2P 傳送即時畫面、在本機保存錄影,並在需要異地副本時啟用雲端備份。
裝置端 AI
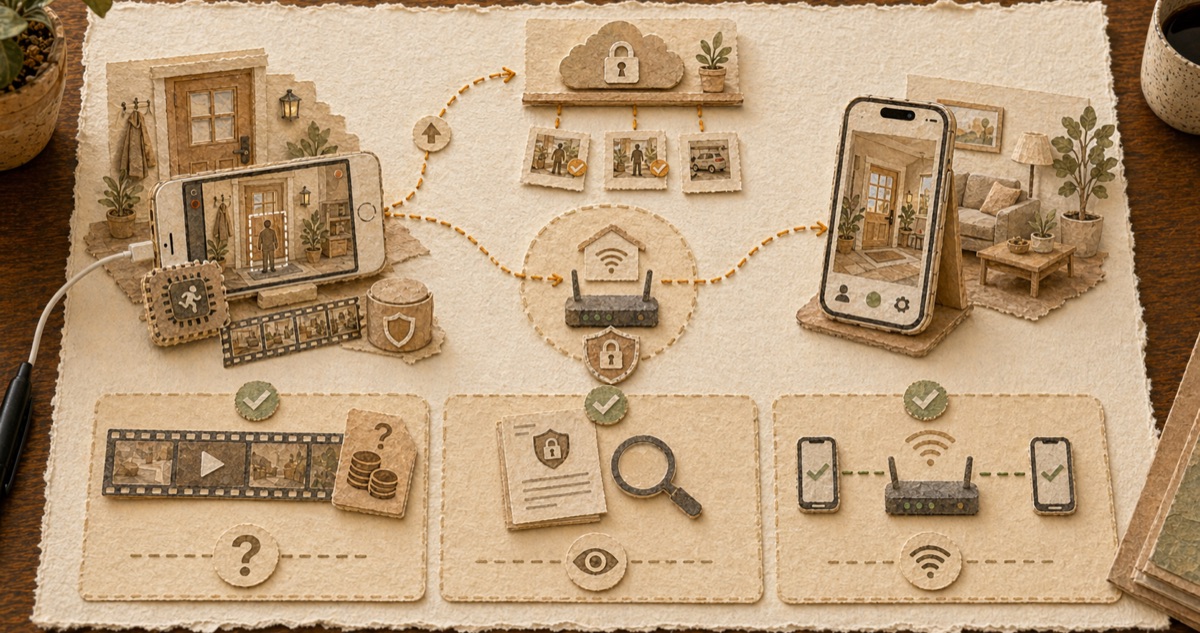
雲端偵測會把影像畫格送到服務提供者的伺服器分析;裝置端偵測則在攝影機手機上處理。
Apple 的 Core ML 可以在 iPhone 上執行人物偵測。Oriel 在攝影機裝置上完成偵測、加密傳輸即時影像,並將錄影預設存在本機;只有啟用備份時才會另外儲存。
三個問題判斷你現在用的 App
- 錄影存放在哪裡?查看片段是留在攝影機裝置、存到服務提供者的雲端,還是存在你自己管理的空間。
- 隱私政策怎麼描述影像處理?重點尋找關於「畫格」、「縮圖」或「從影像衍生的分析資料」的相關描述。
- 兩台裝置在同一個 Wi-Fi、但斷外網,還能看嗎?如果可以,代表該 App 支援本機直連。這是影像路由方式的一個好兆頭。
常見問題
P2P 攝影機可以遠端看嗎?
可以。WebRTC 技術可以在不同網路之間建立加密連線,包括行動網路和家用寬頻。只要有網路,你可以從任何地方查看攝影機畫面。
P2P 不用網路也能用嗎?
同一個區域 Wi-Fi 上可以——連線會完全在區域網路內進行。這也意味著在網路中斷時,只要兩台裝置連接同一個 Wi-Fi,攝影機仍可正常運作。推播通知和從網路外部進行遠端監看,則需要連接網際網路。
為什麼不是所有 App 都用 P2P?
P2P 網路工程比較複雜,需要正確處理 NAT 穿透、網路相容性和連線備援(參見 WebRTC 規範),這些都需要相當的工程投入。雲端架構在技術上更容易建置和擴展,同時也讓雲端儲存訂閱成為可行的收入來源,進而改變了商業模式的誘因結構。
* Oriel 使用 WebRTC 技術優先建立裝置間的直接加密連線。在部分網路環境下(如對稱型 NAT),連線可能透過加密中繼伺服器(TURN server)轉發。即使在此情況下,伺服器僅處理加密封包,無法解密或存取影像內容,也不儲存任何資料。